
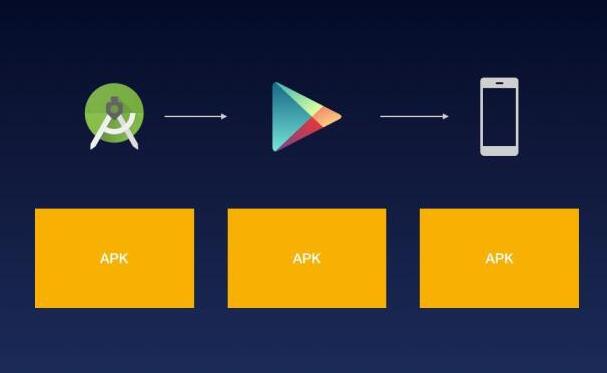
apk加固是一种保护Android应用程序代码安全的技术手段。它通过对APK文件的加密、代码混淆、反调试等操作,增强应用程序的安全性,防止被恶意开发者进行逆向工程、破解或盗取代码。下面将详细介绍apk加固的打包流程。
一、准备工作
1.选择合适的加固工具:市面上有许多apk加固工具,如腾讯乐固、360加固、阿里加固等。根据项目需求和个人偏好选择适合的工具。
2.获取工具并进行注册:根据选择的加固工具,前往官方网站下载并购买使用许可证。注册后可以获得相应的授权文件或许可证。
3.备份原始APK文件:加固过程中会对APK文件进行修改,为了避免意外情况发生,需备份原始的A

PK文件以便恢复。
二、应用加固流程
1.配置项目资源:将下载的加固工具集成到开发环境中,并根据工具的要求准备相应的资源文件和配置。
2.导入APK文件:使用加固工具打开项目,将备份的原始APK文件导入工具。加固工具会对APK文件进行解压,提取其中的资源文件和代码。
3.执行代码混淆:为了防止应用程序被恶意开发者进行逆向工程,加固工具会对代码进行混淆。混淆操作会将代码中的变量、方法名进行重命名,增加代码的复杂度,使得逆向分析变得困难。
4.执行代码优化:加固工具会对经过混淆的代码进行优化,去除一些冗余代码和未使用的资源,减小应用程序的体积和运行时的资源消耗。
5.执行加密操作:为了提高代码的安全性,在加固过程中,工具会对敏感代码进行加密处理。加密操作会使用一些算法对代码进行混淆和加密,使得恶意开发者更难进行逆向分析和解密。
6.添加防护机制:加固工具会添加一些防护机制,如反调试、内存保护、代码脱壳等,以防aidlearning生成apk止应用程序被逆向分析和调试。
7.重新打包:加固工具会重新打包被修改过的资源文件和代码,并生成一个新的加固后的APK文件。
8.测试和验证:对加固后的APK文件进行测试和验证,确保应用程序在加固后的环境下正常运行并能够抵御恶意攻击和逆生成apk安装到手机上失败向分析。
9.发布应用:经过测试验证后,将加固后的APK文件发布到应用商店或其他发布渠道上。
总结:
apk加固的打包流程主要包括准备工作、应用加固流程、测试和验证、发布应用。在进行加固过程中,需要选择合适的工具、配置项目资源,执行代码混淆、加密、优化等操作,最终生成加固后的APK文件。通过apk加固可以提高应用程序的安全性,增加恶意开发者进行逆向分析和破解的难度,保护应用程序的代码安全。