apk安装提示签名异常怎么解决?

问题描述:

在安装APK文件时,可能遇到签名异常的提示,导致无法正常安装应用程序。那么,什么是签名异常,并且我们应该如何解决这个问题呢?下面将详细介绍签名异常的原理和解决方法。

1. 签名的作用:

在Android系统中,每个应用程序都必须经过签名才能在设备上安装和运行。签名的作用主要有两个方面:

怎么看apk的包名和签名– 验证应用程序的作者身份,确保应用程序没有被篡改。

– 为应用程序授权,告诉系统应用程序可以访问哪些受保护的资源和权限。

2. 签名异常的原因:

签名异常通常是由以下原因引起的:

– APK文件没有经过正确的签名,或者签名信息没有正确地保存在APK文件中。

– APK文件的签名与之
前安装的同名应用程序的签名不一致。

3. 解决方法:

下面介绍两种常见的解决方法。

方法一:重新签名APK文件

这种方法适用于自己开发的应用程序,可以通过以下步骤重新签名APK文件:

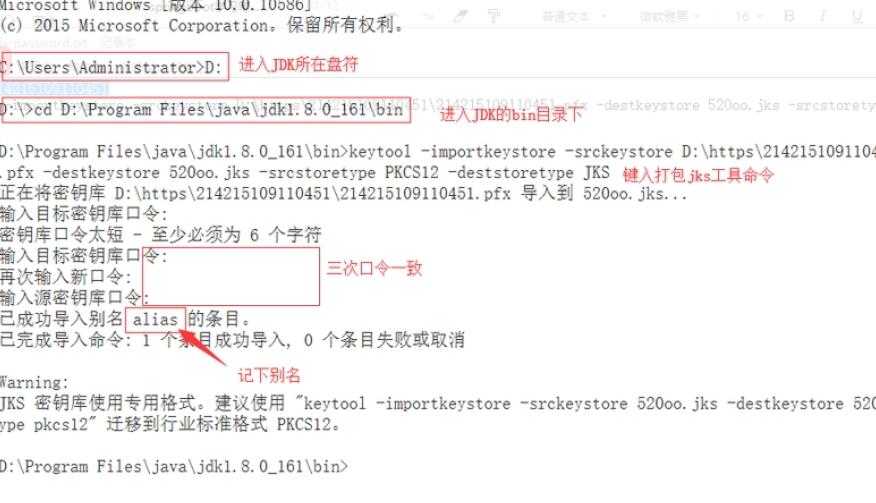
1. 打开命令行或终端窗口,进入到Java Development Kit(JDK)的bin目录下。

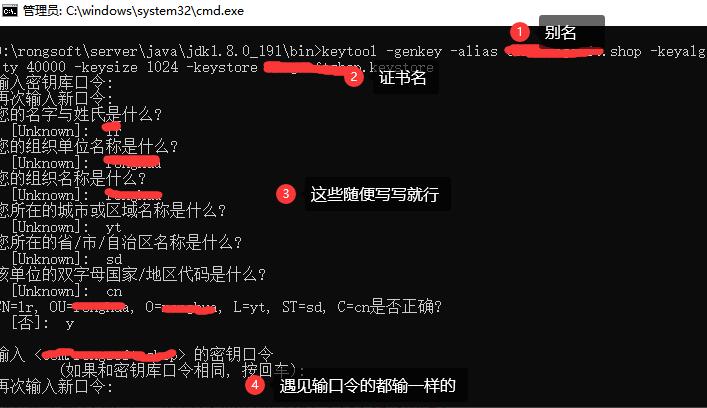
2. 运行以下命令生成签名密钥:

keytool -genkeypair -alias MyAlias -keyalg RSA -keysize 2048 -validity 365 -keystore my.keystore

上述命令将生成一个名为my.keystore的密钥库文件,并在其中创建一个别名为MyAlias的密钥对。

3. 使用以下命令重新签名APK文件:

jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my.keystore input.apk MyAlias

其中,my.keystore为第2步生成的密钥库文件,input.apk为需要签名的APK文件路径。

方法二:卸载原应用程序

如果APK文件的签名与之前安装的同名应用程序的签名不一致,可以尝试卸载原应用程序并重新安装。请注意,在卸载原应用程序时,将丢失与该应用程安卓手机免费签名链接序相关的所有数据。

4. 预防措施:

为了避免签名异常问题,我们可以采取以下预防措施:

– 在开发过程中,确保每次发布APK文件前都使用相同的签名密钥重新签名。

– 不要从未知和不可信的来源下载和安装APK文件,以防止被篡改。

总结:

签名异常是导致APK文件安装失败的常见问题之一。通过重新签名APK文件或卸载原应用程序,我们可以解决这个问题。除此之外,我们还可以采取预防措施,避免签名异常问题的发生。

apk安装提示签名异常怎么回事? .

当我们在Android设备上安装APK文件时,有时会遇到“签名异常”或“签名不正确”的apk开发证书错误提示。这通常是由于APK文件的签名与设备上已存在的签名不匹配所致。

APK文件签名的作用是确保该文件的完整性和安全性,以防止被篡改或恶意注入恶意代码。每个APK文件都必须由开发者使用私钥对其进行数字签名。当我们安装APK文件时,设备会验证APK的签名以确保文件的完整性和来源可信。

那么,当我们遇到签名异常的情况时,可能会有以下几个原因:

1. APK文件被篡改或损坏:如果APK文件在传输或下载过程中发生错误,或者被恶意篡改,那么它的签名将不再有效,导致安装时出现签名异常。

解决方法:重新下载APK文件,确保文件的完整性和正确性。

2. 设备已存在相同包名但不同签名的应用:Android设备在安装新的APK时会检查包名和签名是否与已存在的应用匹配。如果设备上已经存在一款相同包名但不同签名的应用,那么会出现签名异常。

解决方法:卸载设备上已存在的相同包名但不同签名的应用,然后再安装新的APK文件。

3. 使用了错误的签名文件:APK签名是由开发者使用私钥对APK文件进行签名的,如果开发者通过错误的签名文件对APK进行签名,那么设备在验证签名时会提示签名异常。

解决方法:确保使用了正确的签名文件进行签名。通常,开发者使用Android Studio自动生成签名文件进行签名,如果是从其他来源获取的APK文件,建议与开发者联系以获取正确的签名文件。

总结起来,签名异常的原因主要是APK文件被篡改、设备已存在相同包名但不同签名的应用或者使用了错误的签名文件。解决方法包括重新下载APK文件、卸载设备上已存在的相同包名但不同签名的应用、以及确保使用了正确的签名文件进行签名。在安装APK文件时,我们应该注意验证文件的完怎么改apk的签名整性和来源可信,以确保设备的安全性。

apk安装时提示签名不一致怎么办?

在安卓系统中,应用程序安装时会对应用的签名进行验证。这是为了确保应用没有被篡改或被恶意修改过,以保护用户的数据安全和系统的稳定性。如果你在安装apk文件时遇到了签名不一致的提示,可能是由于以下几个原因引起的:

1. 应用在更新时签名改变:每个应用在发布时都会有一个唯一的签名证书,用于证明应用的真实性。如果应用在更新时使用了不同的签名证书,那么系统会认为这是一个全新的应用,不会将更新安装在原应用的基础上,而是要求用户先卸载原应用再安装新应用。

2. 应用被篡改:有些恶意软件可能会修改安卓签名未签名区别应用的签名证书,以隐藏自己的真实身份或进行其他恶意行为。在这种情况下,系统会检测到签名不一致并提醒用户。

3. 应用来源不可信:如果你在安装应用时使用了来自不可信或非官方渠道的apk文件,系统可能会对应用的签名产生怀疑并提示签名不一致的警告。这是为了防止用户安装来自未知来源或未经验证的应用,以保护用户的安全。

当遇到签名不一致的提示时,你可以采取一些方法来解决这个问题:

1. 确保应用不是来自非官方渠道:建议从官方应用商店(如谷歌Play商店)下载应用,或者从经过信任的第三方应用商店下载应用。这样可以确保应用经过了验证和安全审核,减少遇到签名不一致的可能性。

2. 检查应用是否被篡改或病毒感染:如果你怀疑应用可能被篡改或感染了病毒,可以使用杀毒软件对apk文件进行扫描。杀毒软件可以检测应用是否被恶意修改过或隐藏了恶意行为。

3. 更新应用时注意签名证书变化:

在更新应用时,如果发现应用使用了不同的签名证书,你可能需要先卸载原安卓应用签名问题无法安装应用再安装更新。这样可以避免签名不一致的问题。

总之,签名不一致的提示是系统为了保护用户和系统安全而设计的机制。遵循安全的应用下载和安装策略,以及注意应用的签名证书变化,可以避免遇到签名不一致的问题,保证应用的安全性和稳定性。

apk安装签名操作办法介绍

APK是安卓应用的安装包文件,而安装签名是指在安装APK文件时,系统会校验该文件是否经过正确的签名以保证其完整性和安全性。本文将介绍APK安装签名的原理和详细过程。

1. APK签名的目的

APK签名的主要目的是为了验证APK文件的完整性和来源的可信度。通过对APK文件进行签名,开发者可以确保文件在传输过程中没有被篡改,并且可以确认文件的来源。

2. APK签名的原理

APK签名使用的是安卓软件签名能改吗非对称加密的原理,即使用一对密钥进行签名和验证。开发者生成一对密钥,包括私钥和公钥。私钥由开发者自己保管,而公钥可以用于验证签名。

3. APK签名的过程

APK签名的过程可以分为三个步骤:生成密钥对、使用私钥对APK进行签名、使用公钥对签名进行验证。

3.1 生成密钥对

开发者需要使用专门的工具来生成密钥对。在命令行中执行以下命令:

“`

$ keytool -genkeypair -alias my-key -keyalg RSA -keysize 2048 -validity 10000 -keystore my-keystore.jks

“`

该命令会生成一个.jks文件,包含了生成的密钥对。

3.2 使用私钥对APK进行签名

开发者使用私钥对APK进行签名。在命令行中执行以下命令:

“`

$ jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-keystore.jks my-app-release-unsigned.apk my-key

“`

其中,my-keystore.jks是密钥对文件,my-app-release-unsigned.apk是待签名的APK文件,my-key是密钥对的别名。

执行完该命令后,APK文件完成了签名过程。

3.3 使用公钥对签名进行验证

系统在安装APK时,会对签名进行验证,即验证APK的完整性和来源。验证的过程如下:

系统会首先提取APK中的签名信息,然后使用公钥对签名进行解密。如果解密成功,说明签名是由对应的私钥进行的签名,验证通过,否则

验证失败。

4安卓复制应用签名. 注意事项

在实际的应用开发中,需要注意以下事项:

– 保护好私钥的安全,避免私钥泄露。

– APK签名后不能进行任何修改,否则签名将失效,需要重新签名。

– 每个APK都需要进行签名,包括开发版、测试版和发布版。

总结:APK的安装签名是为了验证APK文件的完整性和来源的可信度。通过非对称加密的原理,开发者使用密钥对对APK进行签名,然后使用公钥对签名进行验证。在实际开发中需要保护好私钥的安全,并且注意对每个APK都进行签名。

apk安装无签名文件怎么办

当我们在安卓设备上安装应用程序时,通常需要一个已签名的APK文件。APK签名是为了确保应用程序的完整性和来源可靠性。然而,有时候我们可能会遇到没有签名的APK文件,这时候需要进行额外的步骤来安装应用程序。

在没有签名的APK文件上安装应用程序的方法主要有两种: 使用Android Debug Bridge(ADB)工具安装和使用第三方应用程序进行安装。

第一种方法是使用ADB工具进行安装。ADB是安卓开发工具包(Android SDK)中的一个命令行工具,它可以与连接到电脑上的安卓设备进行通信。下面是使用ADB安装未签名APK文件的步骤:

1. 首先,确保你的安卓设备已经连接到电脑上,并且已经安装了ADB工具。

2. 打开命令行或终端窗口,并导航到ADB工具的安装路径。

3. 将未签名的APK文件复制到ADB工具的安装路径下。

4. 使用以下命令安装APK文件:android手写签名开发心得

`adb install -r filename.apk`

其中,`filename.apk`为未签名APK文件的文件名。

`-r`参数表示重新安装,如果设备上已经存在相同包名的应用程序,会先卸载旧应用再安装新应用。

5. 等待安装完成,你就可以在设备上运行应用程序了。

第二种方法是使用第三方应用程序进行安装。有一些应用程序可以用于安装未签名的APK文件,比如ES文件浏览器和APK Installer等。下面是使用ES文件浏览器安装未签名APK文件的步骤:

1. 首先,在安卓设备上安装ES文件浏览器应用程序。

2. 打开ES文件浏览器,并导航到未签名的APK文件所在目录。

3. 点击APK文件,选择“安装”选项。

4. 等待安装完成,你就安卓签名apk可以在设备上运行应用程序了。

需要注意的是,由于未签名的APK文件没有经过官方的签名认证,可能存在一些风险,比如安全问题或应用程序的完整性问题。因此,在安装未签名的APK文件之前,建议你确保文件来源可靠,并了解潜在的风险。

以

上是关于如何安装无签名APK文件的一些方法介绍。希望这些信息可以帮助到你。如果你有其他问题,欢迎继续提问。

apk安装提示没有签名怎么做

当我们在安卓设备上安装一个应用程序时,系统会检查该应用程序的签名以确定其来源和完整性。如果应用程序没有有效签名,系统会提示”没有签名”的错误安卓app怎样签名信息并拒绝安装。那么,什么是签名,为什么应用程序需要进行签名,如果应用程序没有签名应该怎么办呢?

首先,我们来了解一下什么是签名。在安卓开发中,应用程序的签名是通过使用开发者的私钥进行数字签名生成的。签名是基于公钥密码学,其中包含了唯一的标识开发者的信息,以确保应用程序的完整性、真实性和来源的可靠性。

那么,为什么应用程序需要进行签名呢?

首先,应用程序的签名提供了安全保障。在开发应用程序的过程中,签名可以防止应用程序被篡改或重新打包,从而确保应用程序的完整性和真实性。此外,签名还可用于验证应用程序的来源,确保应用程序是由可靠的开发者进行发布的。

其次,应用程序的签名也与应用程序的权限申请相关。当应用程序被签名后,开发者可以为应用程序指定一系列的权限,包括访问设备的摄像头、麦克风、联系人等信息。在用户安装应用程序时,系统会提示用户关于应用程序的安卓app签名打包权限信息,用户可以根据权限信息来决定是否安装。

那么,如果应用程序没有签名应该怎么办呢?

如果我们想安装一个没有签名的应用程序,一种解决办法是将设备的设置更改为允许安装未知来源的应用程序。这可以通过以下步骤来完成:

1. 打开设备的设置菜单。

2. 在设置菜单中找到”安全”或”隐私”选项。

3. 在安全或隐私选项中,找到”未知来源”选项并勾选。

4. 返回主屏幕,找到应用程序的安装文件(通常为以.apk为后缀的文件),点击安装进行安装。

请注意,这种方法会降低设备的安全性,因为允许安装未知来源的应用程序可能会导致恶意软件的安装。因此,在安装未知来源的应用程序之前,请确保应用程序的来源可靠并且来自可信任的来源。

总结一下,应用程序的签名在安卓设备上的安装过程中起着重要的作用,它保证了应用程序的完整性、真实性和来源的可靠性。如果遇到应用程序没有签名的情况,我们可以通过修改设备设置来允许安装未知来源的应用程序,但需要注意安全性问题。

apk安装包没有签名文件怎么办

APK(Android Package)是Android应用程序的安装包文件。每个APK文件都必须经过数字签安装apk怎么绕过签名名,以确保应用程序和开发者的身份的真实性和完整性。如果一个APK文件没有签名文件,它将无法在Android设备上安装。

数字签名有助于保护应用程序的完整性,并确保应用程序在分发过程中没有被篡改或修改。数字签名是通过使用开发者的私钥对AP升级包和apk签名K文件进行加密生成的。当然,在生成APK文件之前,开发者首先需要生成自己的密钥对。

以下是为一个APK文件生成签名文件的步骤:

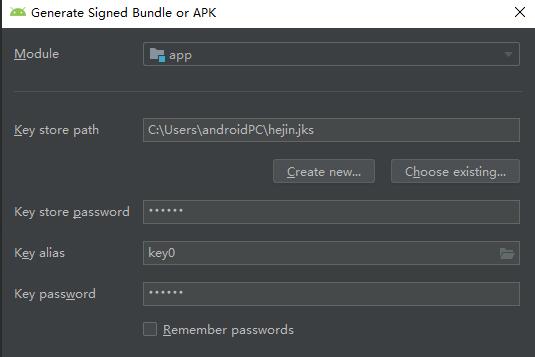
步骤1:生成密钥对

要生成密钥对,可以使用Java开发工具包(JDK)中的keytool命令。在命令行终端中执行以下命令:

“`

keytool -genkey -v -keystore .keystore -alias -keyalg RSA -keysize 2048 -validity

“`

在这个命令中,“是你想要生成的keystore文件的名称,“是密钥对的别名,“是签名文件的有效期限。

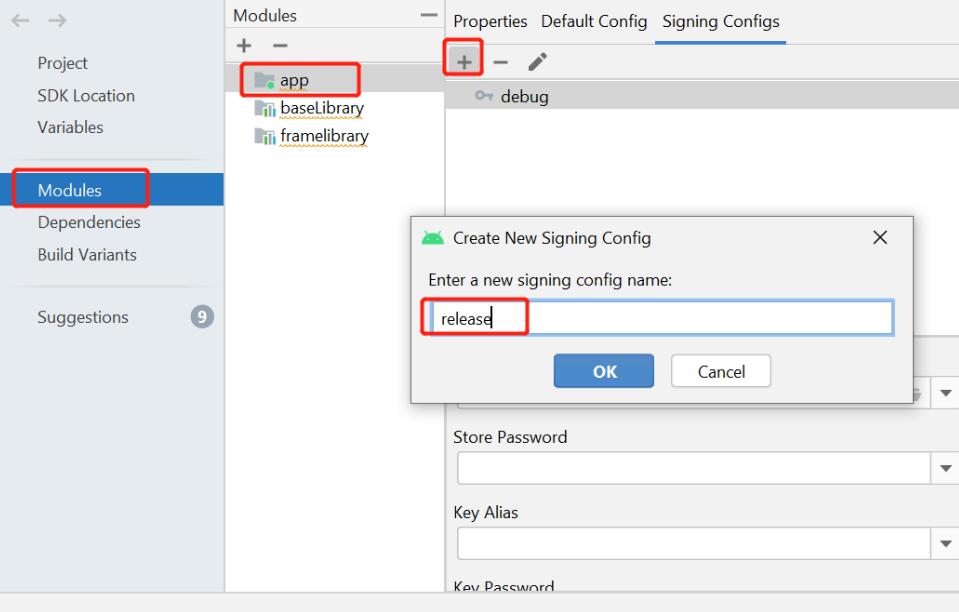
步骤2:将签名添加到build.gradle文件

在项目的build.gradle文件中,找到android节点

,并添加以下代码:

“`

android {

…

signingConfigs {

release {

keyAlias ”

keyPassword ”

storeFile file(”)

storePassword ”

}

}

buildTypes {

release {

signingConfig signingConfigs.release

…

}

}

…

}

“`

在这个代码中,“是你在上一步中指定的别名,“是生成密钥对时设置的密码,“是生成的keystore文件的路径,“是制定的密钥库密码。

步骤3:生成签名文件

在命令行终端中执行以下命令,生成签名文件:

“`

gradlew assembleRelease

“`

执行此命令后,Gradle将会构建你的应用程序,并给每个APK文件添加正确的签名。

如果APK文件没有签名文件,你可以按照上述步骤生成并添加签名文件。但是请注意,在将签名文件添加到APK文件之前,要确保你有合法的许可证和权利来使用该应用程序。

签名文件对于Android应用程序的安全性和身份验证非常重要。没有签名文件的APK将无法被正常安装并在设备上运行。因此,确保始终正确生成和添加签名文件是非常重要的。

密钥库密码>密钥密码>别名>密钥库密码>密钥密码>别名>有效期>别名>有效期,以天为单位>别名>

apk安装提示签名异常怎么办

APK安装时出现签名异常错误,通常是由于APK文件的签名与设备上已安装的同一应用的签名不匹配导致的。在Android系统中,每个应用都有一个唯一的数字证书用于签名应用程序,以确保应用的安全性和完整性。当尝试安装一个已经签名但签名不匹配的APK文件时,系统会出现签名异常错误。

签名异常错误的解决方法可以分为两个方面:使用不同的签名或使用相同的签名来解决。具体方法如下:

1. 使用不同的签名解决

a. 重新签名APK文件:如果你是使用第三方签名工具生成的APK文件,尝试使用不同的签名工具重新签名APK文件。同时,确保使用正确的签名算法和证书来签名。

b. 使用不同的数字证书:你可以申请一个新的数字证书并使用它来签名APK文件,然后重新安装。

2. 使用相同的签名解决

a. 安装相同签名的APK文件:如果你有设备上同一应用的已签名APK文件,尝试安装该文件。确保这个APK文件是已经签名并且与你要安装的应用版本相同。

b. 卸载旧版本并重新安装:如果你已经安装了一个版本不匹配的应用,可以尝试卸载旧版本,并重新安装一个匹配的APK文件。

理论上来说,以上方法都可以解决签名异常错误。然而,在实际操作过程中,可能会出现一些问题或限制。在解决签apk签名工具安卓版怎么用名异常错误之前,我们需要考虑以下几点:

1. 确保你有合法的数字证书:如果你准备使用不同的数字证书来签名APK文件,确保你拥有和使用合法的数字证书。否则,你的应用可能会被认为是不受信任的,并被拒绝安装。

2. 确保兼容性:当你重新签名或更换数字证书时,要确保新的签名和证书与应用程序的其他组件(如库文件、资源文件等)兼容。否则,应用程序可能会出现错误或崩溃。

总结起来,签名异常错误在APK安装中是一个常见的问题。解决这个问题的关键是使用正确的签名和数字证书来签名APK文件,并确保签名的匹配性。通过重新签名APK文件或安装相同签名的APK文件,我们可以解决签名异常错误并成功安装应用程签名校验安装apk序。

apk安装提示签名异常怎么办?

在Android应用开发过程中,我们通常会将应用打包成APK文件进行发布和安装。每个APK文件都包含一个数字签名,用于验证应用的完整性和身份认证。但有时在安装APK文件时,可能会遇到签名异常的提示。本文将详细介绍APK签名异常的原理,并给出解决方法。

1. APK签名原理

APK的签名是通过使用私钥对应用的整个内容进行加密生成的。在签名的过程中,生成一个数字摘要(Digest),然后通过使用私钥对该摘要进行加密,从而生成签名文件。在安装APK时,系统会首先验证签名的合法性,以确保应用的完整性和安全性。

2. 签名异常的原因

在安装APK时,签名异常通常是由以下原因引起的:

(1) 无法验证签名

在某些情况下,系统无法验证签名的合法性,可能是由于证书过期、证书不受信任、证书被吊销、证书不匹配等原因导致的。

(2) 签名不一致

当你尝试安装一个APK时,如果已经存在相同包名的应用,但签名不一致,系统会拒绝安装。这是为了防止恶意应用冒充合法应用并覆盖用户数据。

3. 解决方法

当遇到APK签名异常的提示时,可以尝试以下方法解决问题:

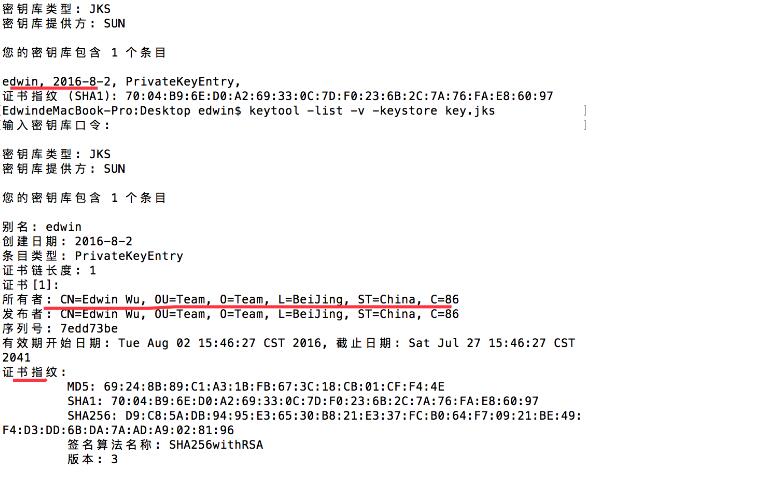
(1) 检查证书合法性

首先,你需要确认APK文件使用的证书是否合法有效。你可以使用keytool工具来检查证书的有效性,命令如下:

“`

keytool -printcert -jarfile your_app.apk

“`

如果证书过期、不受信任或被吊销,你需要使用有效的证书重新签名应用。

(2) 清除已安装应用

如果存在相同包名的应用,但签名不一致,你需要先卸载已安装的应用,然后再尝试安装。

(3) 修改包名

如果你正在开发一个重复包名的应用,并且将其安装在同一设备上,但签名不一致,你可以尝试修改应用的包名,然后重新签名和安装。

(4) 重新签名APK文件

如果APK文件本身存在签名异常,你可以尝试重新签名。首先,你需要生成一个禁用安卓签名私钥和证书文件,然后使用下面的命令对APK文件进行重新签名:

“`

jarsigner -verbose -keystore your_keystore.keystore your_ap

p.apk alias_name

“`

其中,your_keystore.keystore是你的私钥和证书文件,your_app.apk是要重新签名的APK文件,alias_name是你在生成私钥和证书时设置的别名。

总结:

APK签名异常通常是由证书不合法、签名不一致等原因引起的。通过检查证书合法性、清除已安装应用、修改包名或重新签名APK文件等方式可以解决签名异常的问题。希望本文能对你理解安卓短信签名APK签名异常并提供解决方法有所帮助。

apk安装时提示签名不一致怎么回事?

APK安装时出现签名不一致的提示,是由于APK文件的数字签名与设备上已安装的APK文件的数字签名不匹配所引起的。

数字签名是为了确保APK文件的完整性和安全性。在开发者发布APK文件之前,会使用私钥对APK文件进行签名,生成数字签名文件。当用户在设备上安装APK文件时,系统会首先验证APK文

件的数字签名是否与设备上已安装的同一应用程序的签名一致。如果不一致,则会提示签名不一致的错误。

原理上,数字签名使用了非对称加密算法,使用开发者的私钥对APK文件进行加密,生成数字签名。而在设备上验证数字签名时,会使用与私钥对应的公钥进行解密和验证。如果解密失败或验证结果不一致,则说明签名不一致。

当出现签名不一致的错误时,可能有以下几种情况:

1. APK文件被篡改:如果APK文件在传输过程中被恶意篡改或被软件病毒感染,会导致数字签名不一致。这种情况下,建议从可信的来源重新下载APK文件,并确保传输过安卓查看签名文件到期日期的软件有哪些程中不被篡改。

2. APK文件来自不同签名的开发者:如果你安装了同一应用程序的两个APK文件,但它们来自不同的开发者,并且使用了不同的数字签名,那么系统会提示签名不一致的错误。这可能是由于你重装了应用程序并下载了来自不同安装apk无安全证书什么意思开发者的版本。解决办法是删除旧版本的应用程序,并安装来自相同开发者的新版本。

3. 签名文件被更改或丢失:在某些情况下,APK文件中的签名文件可能被更改或丢失,导致签名不一致的错误。这可能是因为在APK文件制作过程中出现了错误或不完整的操作。解决办法是使用正确的签名文件重新签名APK文件,并重新发布。

总之,签名不一致的错误通常是由于APK文件的数字签名与设备上已安装的同一应用程序的签名不匹配所引起的。解决方法包括重新下载APK文件、删除旧版本的应用程序、重新签名APK文件等。使用数字签名可以确保APK文件的完整性和安全性,提高用户对应用程序的信任度。

apk安装时提示签名不一致怎么解决?

当我们在安装一个APK文件时,有时候会遇到一个常见的错误提示:签名不一致(Signature Verification Failed)。这个错误提示的意思是APK文件的数字签名与设备上已安装的同名应用的签名不一致。那么为什么会出现签名不一致的问题,以及如何解决呢?下面我将详细介绍。

在Android系统中,每个应用都有一个唯一的数字签名,它以密钥文件的形式存在,用于证明应用的身份和完整性。系统会根据这个签名来判断应用是否被篡改或伪装。当我们安装一个APK文件时,系统会检查该文件的数字签名与设备上已安装的同名应用的签名是否一致,如果不一致,就会提示签名不一致的错误。

那么为什么会出现签名不一致的问题呢?主要有两种情况:

1. 软件开发者更新了应用:当软件开发者更新应用时,会生成一个新的数字签名,并使用该签名对新版本的APK文件进行签名。如果我们在安装新版本的应用时,设备上已经安装了旧版本的同名应用,那么android通信签名系统会比较两个版本的签名,由于签名不一致,就会提示签名不一致的错误。

2. 应用被二次打包:有些不正规的App市场或者一些不法分子会对原始APK文件进行修改,比如插入广告或恶意代码,然后重新签名并发布到市场上。这样会导致重新打包的APK文件的签名与原始APK文件的签名不一致,从而触发签名不一致的错误。

那么如何解决签名不一致的问题呢?下面是一些解决方法:

1. 删除旧版本的应用:如果你想安装一个已经更新的应用,但出现了签名不一致的错误,你可以尝试先将设备上已安装的旧版本的同名应用删除,然后再安装新版本的应用。

2. 下载官方渠道的应用:为了避免签名不一致的问题,最好从官方渠道下载和安装应用,比如Google Play商店。官方渠道提供的应用都经过严格的安卓开发获取签名审核和检测,可以保证应用的完整性和安全性。

3. 检查APK文件的来源:在下载APK文件时,我们需要注意文件的来源是否可靠。如果从不信任的第三方网站下载APK文件,存在被篡改的风险。建议从官方网站、官方应用商店或可信任的第三方应用商店下载APK文件。

4. 检查APK文件的完整性:在安装APK文件之前,可以使用一些工具来检查文件的完整性,确保没有被恶意篡改。例如,使用MD5或SHA1等算法计算APK文件的哈希值,与开发者提供的哈希值进行比较,如果一致,则可以认为APK文件是完整且未被篡改的。

总结来说,签名

不一致的错误提示是为了保证设备上安装的应用的完整性和安全性。当遇到签名不一致的问题时,我们可以尝试删除旧版本的应用,从官方渠道下载应用,检查APK文件的来源和完整性等方法来解决问题。同时,要注意保持设备的安全,避免从不可靠的来源下载和安装应用。

apk安装时提示签名不一致操作办法介绍

在Android系统用已有的cer证书签名apk中,每个应用程序都需要一个数字签名证书进行签名,用于验证应用程序的完整性和身份。当你尝试安装一个apk文件时,Android系统会检查应用程序的数字签名是否与之前已安装的版本匹配。如果签名不一致,系统会提示“签名不一致”的错误信息,拒绝安装该应用程序。下面我将为您详细介绍apk签名不一致的原理和解决方法。

1. apk签名的原理:

在Android应用程序开发过程中,开发者需要使用Android开发者工具提供的工具(如keytool和jarsigner)对应用程序进行签名。签名过程中,开发者使用私钥对应用程序的内容进行加密,并生成数字签名文件。

2. apk签名的作用:

数字签名有两个主要作用:验证应用程序的完整性和身份。首先,当应用程序在传输过程中被修改,或者恶意应用程序试图冒充合法应用程序时,数字签名会失效,系统会检测到应用被篡改并拒绝安装。其次,数字签名可以让用户信任该应用程序的开发者,以确保应用程序是由知名开发者发布的。

3. apk签名不一致的原因:

当apk文件被复制、修改或重新打包时,apk文件的数字签名文件也会相应地改变,导致签名不一致。常见的签名不一致的情况包括:

– 开发者使用不同的签名密钥对应用程序进行签名;

–

应用程序在开发过程中被修改并重新签名。

4. 解决方法:

要解决“签名不一致”的问题,可以采取以下几种方法:

4.1 重新签名:

如果你是apk的开发安卓软件签名是什么意思者,可以重新使用相同的签名密钥对应用程序进行签名。确保在每次发布新版本时都使用相同的签名密钥。这样可以保证每个版本的apk文件使用相同的数字签名,从而避免签名不一致的问题。

4.2 清除旧版本:

如果你是应用程序的用户,你可以尝试清除旧版本的应用程序,然后重新安装最新版本的apk文件。清除旧版本应用程序的方法因设备而异,一般可以在应用程序管理器或设置中找到相应选项。

4.3 确认来源:

在安装apk文件之前,确保文件来源的可信度。只从官方渠道或者信任的第三方市场下载,并确保已启用设备的未知来源安装选项。

总结:

签名不一致的错误提示是Android系统中保护用户安全的一种机制,它确保应用程序的完整性和身份。本文介绍了apk签名的原理和作用,以及解决签名不一致问题的常见方法。无论是开发者还是用户,都应该理解数字签名的重要性,并采取相应的措施来避免或解决签名不一致的问题。

apk安装包签名异常怎么做?

APK安装包签名是Android系统中一项重要的机制,用于保障应用安全性和完整性。通过签名,系统可以验证APKapk编译签名包的来源,并确保包在发布过程中未被篡改。在安装过程中,系统会先验证APK的签名,只有验证通过的包才能被安装成功。

APK签名的原理是使用非对称加密算法,将APK包的摘要信息进行加密,并和私钥进行比对。整个过程需要借助开发者的数字证书。

具体来说,APK签名过程分为以下几步:

1. 生成密钥对:开发者首先需要生成一对公私钥,公钥用于对外发布,私钥用于对APK进行签名。

2. 生成摘要:将APK包中的所有文件通过哈希函数(如MD5或SHA-1)计算得到摘要,摘要作为APK的唯一标识。

3. 加密摘要:使用私钥对摘要进行加密,生成数字签名。

4. 将签名加入APK:将签名信息写入APK包的指定位置,可以是METAINF目录下的CERT.RSA。

5. 发布应用:将签名后的APK包发布到市场或其他渠道。

在安装APK包时,系统会提取APK中的签名信息进行验证。验证过程如下:

1. 提取数字签名:系统从APK包中获得签名信息。

2. 验证签名:系统使用对应公钥对数字签名进行解密,得到摘要。

3. 计算摘要:系统对APK包中的文件进行哈希计算,得到一个摘要。

4. 摘要比对:系统将计算得到的摘要与解密得到的摘要进行比对,如果相同则验证通过。

如果验证通过,APK包被认定为未被篡改的正常包,系统会继续安装应用。否则,系统会中断安装过程,提示签名异常或应用不安全。

出现APK签名异常的原因可能有以下几种:

1. 重新签名:如果APK包在发布怎么用apk编辑器更改签名前经过重新签名,系统会检测到签名不匹配的问题,导致签名异常。开发者在发布APK包时应确保使用正确的密钥对进行签名。

2. 篡改APK包:如果APK包在发布过程中被篡改,无论是修改包名、修改文件内容还是增加恶意代码,系统都会检测到摘要

不匹配的问题,导致签名异常。

3. 证书过期:开发者数字证书的有效期有限,如果证书过期,系统会认为签名不可信,导致签名异常。开发者需要定期更新证书。

4. 证书不可信:如果开发者的数字证书来自不受信任的机构,系统会认为签名不可信,导致签名异常。开发者应使用可信任的证书。

总结来说,APK安装包签名异常可能是由于签名不匹配、APK篡改、证书过期或证书不可信等原因引起的。开发者在发布APK包时,应注意保证签名的正确性和完整性,以确保应用的安全性和用户体验。

apk安装失败要签名怎么做?

在Android系统中,应用程序以.apk文件的形式进行分发和安装。apk文件是Android应用的压缩包,其中包含了应用程序的所有资源和代码。在安装应用程序时,Android系统会对apk文件进行验证和校验,以确保安全性和完整性。其中一个重要的验证过程就是应用程序的签名。

应用程序签名是通过使用开发者的私钥对应用程序的数字摘要进行加密的过程。数字摘要是应用程序的唯一标识符,由应用程序的代码和资源文件生成。签名的目的是为了保证应用程序的身份和完整性,防止应用程序被篡改或被恶意软件替换。

下面是apk安

装过程中签名的详细介绍:

1. 生成密钥对:

在开发者准备发布应用程序之前,需要生成一对密钥:私钥和公钥。私钥是开发者保密的密钥,用于对应用程序进行签名。公钥是公开的密钥,用于验证应用程序的签名。

2. 生成数字摘要:

在生成密钥对之后,开发者需要对应用程序的代码和资源文件进行数字摘要的生成。数字摘要是一个唯一的标识符,可以用于验证应用程序的完整性。

3. 使用私钥进行签名:

开发者使用私钥对数字摘要进行加密,生成应用程序的签名。签名的过程是通过将数字摘要用私钥进行加密,从而生成一个唯一的签名android系统签名文件生成方法值。

4. 将签名嵌入apk文件:

生成签名之后,开发者需要将签名嵌入到apk文件中。具体步骤是将签名值安卓手机为什么会应用签名异常呢怎么回事写入到apk文件的manifest文件中的签名块中。

5. 安装应用程序:

在安装应用程序时,Android系统会对apk文件进行验证和校验。其中一个重要的过程就是验证应用程序的签名。系统会使用公钥对应用程序的签名进行解密,并生成一个数字摘要。然后将生成的数字摘要与应用程序中的数字摘要进行比较,以确保应用程序的完整性和身份。

如果签名验证失败,系统会拒绝安装应用程序,提示用户应用程序的签名无效或错误。这是因为签名是应用程序的重要标识,用于确保应用程序的安全性和完整性。

总结:

应用程序签名是Android系统中保证应用程序安全性和完整性的重要机制之一。通过使用开发者的私钥对应用程序的数字摘要进行加密,可以防止应用程序被篡改或被恶意软件替换。签名验证过程是在安装应用程序时进行的,如果签名验证失败,系统会拒绝安装应用程序。签名机制为应用程序提供了一定的安全保障,确保用户可以放心地使用和下载应用程序。

apk安装签名不一致怎么改呢?

当你在安装一个APK文件时,如果提示安装失败并显示“安装签名不一致”错误消息,这意味着你的设备上已经存在一个相同包名但签名不同的应用程序。在Android系统中,签名用于验证应用程序的完整性和来源的可靠性。如果APK文件的签名与设备上已安装应用的签名不匹配,系统将阻止安装。

以下是解决APK安装签名不一致的一些方法:

1. 卸载已安装的应用程序:你可以尝试卸载设备上已经存在的与APK文件包名相同的应用程序。然后重新安装APK文件,手机怎么去掉apk签名这样就能解决签名不一致的问题。请注意,卸载已安装的应用程序将删除与该应用程序相关的数据。

2. 重新签名APK文件:如果你是应用程序的开发者,你可以尝试重新签名APK文件以与已安装的应用程序匹配。重新签名APK文件需要使用Java的keytool工具和Android的apksigner工具。你可以按照以下步骤进行操作:

a. 首先,使用keytool工具生成一个新的签名密钥库文件(.jks文件):

keytool -genkey 安卓v1v2v3签名区别-v -keystore my-release-key.jks -alias my-key-alias

-keyalg RSA -keysize 2048 -validity 10000

b. 然后,使用apksigner工具对APK文件进行重新签名:

apksigner sign –ks my-release-key.jks –out my-app-release.apk my-app.apk

注意:在执行上述操作之前,你需要下载并安装Java Development Kit(JDK)和Android Studio。

3. 使用签名一致的APK文件:如果你无法卸载设备上已经安装的应用程序并且没有签名密钥库文件,你可以尝试找到已经使用相同签名密钥签名的APK文件来替换当前的APK文件。确保两个APK文件的包名相同,并且已安装的应用程序版本与你要安装的APK文件版本兼容。

总结:

签名不一致的错误通常是由于设备上已经存在相同包名但签名不同的应用程序导致的。你可以尝试卸载已安装的应用程序、重新签名APK文件或使用签名一致的APK文件来解决这个问题。请谨慎操作,并注意备份重要数据。如果你是APK的开发者,你应该保存好签名密钥库文件以便日后使用。

apk安装签名不一致怎么办?

APK安装签名不一致是指在安装应用程序时,系统检测到APK文件的签名与已安装应用程序的签名不一致。这种情况通常会导致应用程序无法安装或更新,从而影响用户的正常使用。

在Android系统中,每个应用程序都必须经过数字签名才能安装和运行。数字签名通过使用开发者的私钥对应用程序进行加密,从而确保应用程序在传输和安装过程中的完整性和身份验证。每个APK文件都包含一个签名文件,其中包含应用程序的数字签名信息。

当系统检测到APK文件的签名与已安装应用程序的签名不一致时,会提示用户存在签名不一致的警告或错误信息。这种情况通常会出现在以下几种情况下:

1. 修改APK文件:如果开发者在应用程序发布后对APK文件进行了修改,例如修改包名、图标、代码等,那么APK文件的签名将会发生变化,导致与已安装应用程序的签名不一致。

2. 签名冲突:在某些情况下,不同开发者开发的应用程序可能会使用相同的签名证书或者相同的密钥库进手机apk签名冲突行签名。当用户尝试安装这些应用程序时,由于签名冲突,系统会显示签名不一致的警告或错误信息。

3. 伪造APK文件:恶意用户可能会伪造APK文件,在其中插入恶意代码或病毒。当用户尝试安装这些伪造的APK文件时,由于签名不一致,系统会拒绝安装并显示警告信息。

为了避免APK安装签名不一致的问题,在开发和发布应用程序时,开发者应该注意以下几点:

1. 每次发布应用程序时都要使用相同的签名密钥对APK文件进行签名,确保同一版本的APK文件具有相同的签名。

2. 在使用第三方库或模块时,要确保其签名与应用程序的签名一致。可以在开发者文档或者第三方库的官方网站上找到相关信息。

3. 注意保护签名密钥,避免泄露或被他人恶意使用。签名密钥一旦泄露,恶意用户可能会使用该密钥伪造应用程序。

如果遇到APK安装签名不一致的问题,可以尝试以下解决方法:

1. 卸载已安装的应用程序:在设备的设提取apk签名置中找到已安装的应用程序,选择卸

载,然后再安装新的APK文件。

2. 清除应用程序数据:在设备的设置中找到已安装的应用程序,选择清除数据,然后再安装新的APK文件。

3. 重新签名APK文件:如果你是应用程序的开发者,可以重新签名APK文件,确保与已安装应用程序的签名一致。

总而言之,APK安装签名不一致是一种安全机制,用于保证应用程序的完整性和身份验证。开发者和用户都应该注意并遵循相关的签名规则,以确保应用程序的正常安装和更新。

apk安装没签名操作办法介绍

APK(Android Application Package)是Android操作系统使用的应用程序包格式。在安装APK文件时,通常需要对APK进行签名,以确保文件的完整性和来源可信。如果APK文件没有签名,它将无法正常安装和运行。

APK签名的原理是使用数字证书对APK文件进行加密和校验。数字证书由一个私钥和一个公钥组成。开发者使用私钥对APK进行加密签名,而安装APK的设备使用公钥来验证签名的有效性。

APK签名的过程可以分为以下几个步骤:

1.生成密钥对:开发者首先需要生成一个密钥对,包括一个私钥和一个公钥。私钥应该妥善保管,以防泄露。

2.apk解包打包签名使用私钥进行签名:开发者使用私钥对APK文件进行加密签名。这个过程将会生成一个签名文件,其中包含了APK文件的摘要和签名信息。

3.将签名文件添加到APK中:签名文件将被添加到APK文件的META-INF目录中。同时,还需要将A安卓apk证书安装PK的摘要信息添加到APK的清单文件中。

4.安装APK:用户在安装APK时,系统会读取APK文件的签名信息,并

使用公钥来验证签名的有效性。如果验证通过,APK文件将被安装并执行。

如果APK没有签名,它将被视为未经验证和不可信的文件,无法在Android设备上正常安装和运行。此外,没有签名的APK也无法通过应用商店的审核,因为签名是确保应用程序来源可信的重要验证手段之一。

如果因某种原因导致APK没有进行签名,你可以使用以下方法进行签名:

1.生成密钥对:使用Java的keytool工具生成一个密钥对。命令如下:

“`shell

keytool -genkey -alias myKey -keyalg RSA -keysize 2048 -validity 10000 -keystore myKeyStore.jks

“`

这条命令将生成一个私钥和一个公钥,并将其保存到名为myKeyStore.jks的密钥库文件中。

2.使用jarsigner进行签名:使用Java的jarsigner工具对APK进行签名。命令如下:

“`shell

jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore myKeyStore.jks myApp.apk myKey

“`

这条命令将使用之前生成的私钥和密钥库文件对myApp.apk进行签名。

3.使用zipalign进行优化:最后,使用Android SDK中的zipalign工具对签名后的APK进行优化。命令如下:

“`shell

zipalign -v 4 myApp.apk myApp-signed.apk

“`

这条命令将对APK进行优化,使其更加高效和稳定。

以上就是APK签名的原理和详细介绍,以及如果APK没有签名时进行签名的方法。通过正确的签名过程,可以确保APK文件的完整性和来源可信,提供更好的安全性和用户体验。

apk安装显示签名不一致怎么做?

当我们安装一个Android应用时,系统会检查应用的签名是否与之前安装的版本的签名一致。如果签名不一致,系统会阻止应用的安装并显示“签名不一致”的错误信息。这是为了防止应用被替换为恶意应用,确保用户设备的安全性。

应用的签名是由开发者使用密钥对应用进行数字签名的过程。每个应用都有一个唯一的签名,该签名在应用发布时由开发者生成,并存储在应用的APK文件中。通过验证签名,系统可以确定应用的身份和完整性。

当应用的APK文件进行签名时,开发者使用一个私钥对应用的敏感数据进行加密。该私钥只有

开发者拥有,用于证明应用的真实性。安卓更新提示签名不符应用在设备上安装时,系统会使用公钥对应用进行解密,并验证签名是否有效。

签名不一致的原因可能有以下几种情况:

1. 更新应用时签名不一致:当开发者更新应用并使用不同的密钥对APK进行签名时,系统会认为新版本的应用来自不同的开发者,从而导致签名不一致。

2. 下载应用时被篡改:如果应用在下载过程中被篡改,如被恶意软件修改签名或替换为其他应用,则会导致签名不一致的错误。

3. 应用被第三方修改:有些用户可能会尝试修改应用的签名,以便绕过某些限制或获取未授权的功能。当这种情况发生时,系统会检测到签名不一致并拒绝安安卓强行安装签名错误装。

签名不一致的错误信息通常会显示在应用安装时的对话框中,告知用户签名不一致的原因。用户可以选择取消安装或继续安装,但是继续安装可能会带来潜在的风险。

为了解决签名不一致的问题,以下是一些常见的解决方法:

1. 检查APK文件的完整性:在安装应用之前,可以通过比对APK文件的校验和或签名来验证文件的完整性。可以使用md5、sha1或sha256等算法来计算校验和,并与开发者提供的校验和进行比对。

2. 从官方来源下载应用:为了避免应用被篡改,在下载应用时应尽量使用官方渠道或可信任的应用商店。这样可以确保应用的来源可靠,减少签名不一致的风险。

3. 更新应用时使用相同的密钥:开发者在更新应用时应该使用相同的密钥对APK进行签名,以确保应用的签名一致。如果开发者无法继续使用相同的密钥,可以考虑将应用作为新的应用发布,而不是作为更新。

4. 谨慎使用第三方应用修改工具:为了避免签名不一致的错误,用户应该谨慎使用第三方应用修改工具。这些工具可能会修改应用的签名,导致签名不一致的错误。

总之,签名不一致是为了保护用户设备安全而设计的一种机制。开发者和用户都应该认真对待签名不一致的问题,确保应用的完整性和安全性。

apk安装时能读apk签名吗?

当你安装一个APK(即Android Package,Android应用程序的扩展名)文件时,系统会验证该APK的签名。APK签名是开发者对应用程序进行身份验证和完整性检查的一种方式,它确保了该应用程序没有被篡改或修改。

Android应用程序的签名是通过使用Java密钥库(JKS)文件来创建的。这个文件包含开发者的私钥和公钥。私钥用来签名APK文件,公钥用来验证签名。

APK签名通过以下步骤实现:

1. 获取开发者的私钥和公钥

首先,开发者需要使用Java密钥库工具(keytool)来生成一个私钥文件。这个私钥文件将包含用于签名APK的加密密钥。同时,keytool会生成相应的公钥,它将被嵌入到APK文件中以供验证使用。

2. 使用私钥对APK进行签名

开发者使安卓版本更新提示签名不一致什么意思用私钥对APK进行签名的过程中,会生成一个“.v.1”签名或者一个更高级别的签名。这个签名包含了应用程序的摘要信息,以及一个用私钥生成的数字签名。此签名是一个特殊的二进制块,它表示APK文件的内容。

签名过程的核心步骤是对APK文件的内容进行哈希运算,生成一个摘要。然后,使用私钥对该摘要进行加密,生成数字签名。这个数字签名将会存储在APK文件中。

3. 身份验证和完整性检查

当你安装一个APK文件时,Android系统将会验证它的签名。验证过程包括以下几个步骤cordova之打包签名apk:

– 提取APK文件中的签名信息

– 使用开发者的公钥对签名进行解密,以获取APK文件的摘要

– 对APK文件的内容进行哈希运算,生成一个新

的摘要

– 比较这两个摘要是否一致,以判断APK文件是否被修改过

如果两个摘要一致,系统将认为APK文件是合法和完整的,可以继续安装。否则,系统将会发出警告,并阻止安装。

总结起来,APK签名是一种保证安全性和完整性的机制。它通过使用开发者的私钥对APK文件进行签名,并使用公钥进行验证。这种机制确保了APK文件的来源可信,并且没有被恶意篡改。

对于普通用户,他们无法直接读取APK签名。但是,通过使用一些第三方工具,如APK签名验证工具或反编译工具,他们可以查看APK的签名信息,以了解应用程序的来源和完整性。

希望以上内容能够帮助你理解APK签名的原理和安装过程。

apk代码封装操作办法介绍

APK代码封装是指将Android应用程序的源代码和资源文件打包成一个APK(Android Package)文件的过程。这个过程包含了代码混淆、资源压缩和加密等操作,以增加APK的安全性和减小APK的大小。本文将详细介绍APK代码封装的原理和实施方式。

首先,我们需要了解APK的基本结构。一个APK文件实际上是一个压缩文件,其中包含了Android应用程序的所有组件,包括Java源代码、XML资源文件、图像和音频文件等。在APK文件中,最关键的是AndroidManifest.xml文件,它描述了应用程序的各个组件的信息。其他重要的文件包括classes.dex文件、res目录和libs目录。

代码混淆是APK代码封装的核心技术之一。它通过对源代码进行重命名、删除无用代码和优化等方式,使得源代码难以被反编译和阅读。代码混淆可以使用多种工具实现,例如ProGuard和DexGuard。这些工具会根据规则对源代码进行处理,生成混淆后的代码。混淆后的代码将类、方法和变量命名改为无意义的名称,增加了代码的可读性。此外,混淆还可以移除无用的代码,并对代码进行一些优化,如代码行数的缩减和分包等。

资源压缩是APK代码封装的另一个重要步骤。资源文件包括图片、布局文件和XML文件等,它们占据了APK文件的很大一部分空间。资源压缩可以通过使用压缩算法(如gzip或LZ77)来减小资源文件的体积。同时,还可以使用工具对图片进行压缩和优化,从而进一步减小APK的体积。一些流行的资源压缩工具包括pngcrush、AAPT(Android Asset Packaging Tool)和APKtool。

加密是APK代码封装的最后一道防线。studio打包apk文件通过将敏感数据和关键代码进行加密,可以提高APK的安全性,避免代码被恶意篡改和盗用。加密可以分为对代码加密和对数据加密两种方式。对代码加密可以使用AES(Advanced Encryption Standard)等对称加密算法,生成加密后的代码。对数据加密可以使用RSA(Rivest-Shamir-Adleman)等非对称加密算法,生成加密后的数据文件。解密过程则需要APK在

运行时进行,保证数据window打包安卓apk的坑的完整性和安全性。

综上所述,APK代码封装是一系列操作的集合,旨在保护Android应用程序的安全性和知识产权。其中包括代码混淆、资源压缩和加密等步骤。通过采取这些措施,可以使得APK对恶意攻击的抵抗能力更强,同时也可以减小APK的体积,提高用户体验。当然,APK代码封装仅仅是提高安全性的一种手段,仍然需要其他安全策略和措施来全面保护Android应用程序的安全。